Article publié le jeudi 24 septembre 2026 dans la catégorie Bien-être.
L’analyse de risques est un élément central d’ISO 31000, la norme internationale consacrée au management du risque. Elle ne consiste pas seulement à attribuer une note à un danger : elle sert à comprendre ce qui peut empêcher ou favoriser l’atteinte des objectifs d’une organisation. Cette démarche structurée aide les décideurs à prioriser les actions, à allouer les ressources et à accepter certains risques en connaissance de cause. Elle s’applique à tous les domaines : sécurité, qualité, environnement, finance, informatique ou continuité d’activité.
Le rôle de l’analyse de risques dans ISO 31000
Une démarche pour comprendre l’incertitude et soutenir la décision
Dans ISO 31000, le risque correspond à l’
effet de l’incertitude sur les objectifs. Cet effet peut être négatif, positif ou les deux. L’analyse de risques vise donc à estimer la nature d’un risque, ses causes, ses conséquences potentielles et son niveau. Elle fournit des informations pour décider s’il faut agir, surveiller la situation ou accepter le risque.
L’approche ne se limite pas aux incidents déjà connus. Elle intègre aussi les changements réglementaires, les dépendances fournisseurs, les erreurs humaines, les évolutions technologiques ou les aléas climatiques. Son intérêt est de rendre les arbitrages plus explicites et plus cohérents avec les priorités de l’organisation.
La place de l’analyse entre l’identification et le traitement des risques
Le processus ISO 31000 suit une logique continue : définition du contexte, identification, analyse, évaluation, traitement, suivi et communication. L’analyse intervient après le recensement des risques et avant leur hiérarchisation.
Elle transforme une liste générale de menaces en scénarios exploitables. Par exemple, « panne informatique » devient : défaillance d’un serveur critique entraînant l’interruption des commandes, avec des impacts sur les clients, les délais et le chiffre d’affaires. Cette précision permet de choisir des mesures adaptées plutôt que de traiter des risques de manière abstraite.
Les notions à maîtriser avant d’analyser un risque
Risque, source de risque, événement, conséquences et contrôles existants
Une analyse fiable distingue les éléments du scénario. La
source de risque est l’origine potentielle : un équipement vieillissant, une cyberattaque ou une erreur de saisie. L’événement est ce qui se produit réellement, comme une fuite de données. Les conséquences sont les effets sur les objectifs : pertes financières, non-conformité, atteinte à la réputation ou arrêt de production.
Les contrôles existants doivent aussi être recensés : sauvegardes, procédures, formation, contrôles d’accès ou maintenance préventive. Il importe de vérifier leur efficacité réelle, et non leur seule existence documentaire.
Objectifs, contexte interne et contexte externe de l’organisation
Un même événement n’a pas la même criticité selon l’activité, les obligations contractuelles ou la maturité de l’organisation. L’analyse doit donc partir d’objectifs clairs et d’un périmètre défini. Cette étape rejoint les principes de cadrage utilisés pour
définir le périmètre d’une certification ISO 27001 : activités concernées, sites, systèmes, parties prenantes et interfaces doivent être identifiés.
Le contexte comprend notamment les exigences légales, les attentes des clients, les ressources disponibles et la culture interne. La structure commune des normes de management facilite cette articulation ; il est utile de
comprendre l’Annexe SL et la structure commune des normes ISO pour relier risques, objectifs et amélioration continue.
Critères de risque et niveaux d’acceptabilité
Avant de noter les risques, l’organisation définit ses critères : échelles de probabilité, catégories d’impact, seuils d’acceptation et règles de décision. Ces critères doivent être compris de tous les évaluateurs.
- Probabilité ou vraisemblance : fréquence estimée ou chance de survenue.
- Impact : gravité sur la sécurité, les finances, la conformité, l’environnement ou la réputation.
- Maîtrise existante : capacité des contrôles à prévenir, détecter ou limiter l’événement.
- Acceptabilité : niveau à partir duquel une action est obligatoire ou une validation de direction nécessaire.
La méthode d’analyse des risques selon ISO 31000
Examiner les causes, scénarios possibles et conséquences
L’analyse commence par une description concrète du scénario. Il faut rechercher les causes immédiates et les facteurs contributifs : défaut technique, processus mal conçu, absence de compétence, dépendance à un prestataire ou contrôle insuffisant. Ensuite, les conséquences sont examinées à court et à plus long terme.
Cette étape évite un raisonnement trop simpliste. Une indisponibilité informatique, par exemple, peut arrêter la production, retarder les livraisons, entraîner des réclamations et empêcher la production de preuves lors d’un audit.
Évaluer la vraisemblance et la gravité des impacts
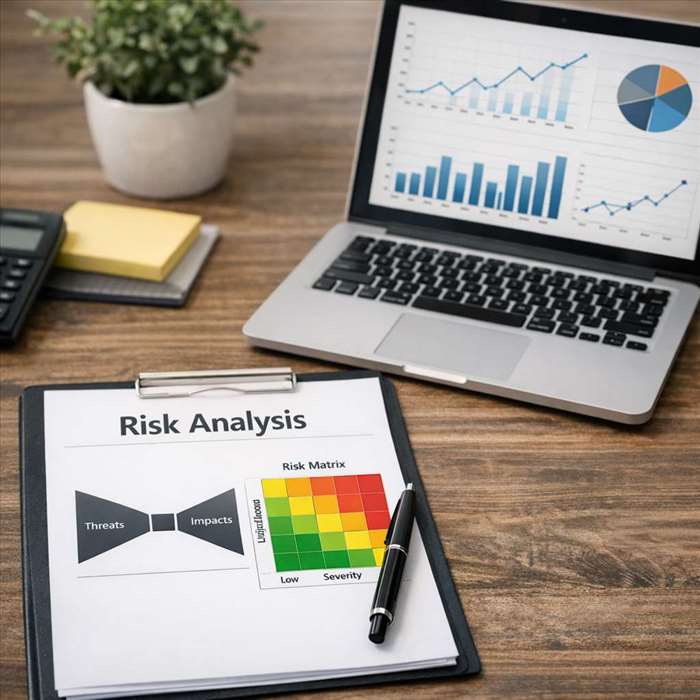
ISO 31000 n’impose pas une méthode de calcul unique. Une organisation peut employer une approche qualitative, semi-quantitative ou quantitative, selon ses données et ses enjeux. Dans de nombreux cas, une matrice croisant vraisemblance et impact suffit, à condition que les niveaux soient définis avec précision.
| Élément analysé | Question utile |
| Vraisemblance | À quelle fréquence ce scénario peut-il se produire dans le contexte réel ? |
| Impact | Quels objectifs seraient affectés et avec quelle gravité ? |
| Contrôles | Peuvent-ils prévenir, détecter ou réduire efficacement les conséquences ? |
| Niveau de risque | Le risque résiduel dépasse-t-il le seuil accepté par l’organisation ? |
Prendre en compte l’efficacité des mesures de maîtrise existantes
Un contrôle n’est utile que s’il est appliqué, adapté et vérifiable. Une sauvegarde non testée, une procédure inconnue des équipes ou un antivirus non mis à jour ne réduisent pas réellement le risque au niveau attendu. L’analyse doit distinguer le
risque inhérent, avant les contrôles, du
risque résiduel, après prise en compte de leur efficacité.
Documenter le niveau de risque dans une matrice ou un registre des risques
Le registre de risques conserve les informations nécessaires à la décision : scénario, causes, conséquences, propriétaire, notation, contrôles, actions prévues et échéances. Il constitue une base de suivi, mais ne doit pas devenir un simple tableau administratif. Les évaluations doivent être revues lors d’un changement significatif, d’un incident ou d’un audit.
Évaluer et hiérarchiser les risques pour décider
Comparer le niveau de risque aux critères définis
L’évaluation consiste à comparer le résultat de l’analyse aux critères fixés. Un risque peut être acceptable, tolérable sous contrôle, ou inacceptable. La décision dépend aussi d’obligations non négociables : un risque faible en apparence peut nécessiter une action s’il implique une exigence légale ou contractuelle.
Distinguer les risques acceptables, à surveiller et à traiter en priorité
La hiérarchisation aide à concentrer les efforts là où ils produisent le plus d’effet. Les risques élevés nécessitent généralement un plan de traitement et un responsable désigné. Les risques modérés peuvent faire l’objet d’une surveillance renforcée. Les risques faibles restent documentés afin de détecter toute évolution du contexte.
Arbitrer en tenant compte des opportunités, des coûts et des objectifs
Le traitement peut consister à éviter, réduire, partager ou accepter le risque.
Réduire un risque n’implique pas de l’éliminer entièrement. La mesure retenue doit être proportionnée, réalisable et compatible avec les objectifs. Certaines décisions peuvent aussi créer une opportunité, par exemple renforcer la résilience d’un processus critique.
Exemple simplifié d’analyse de risques ISO 31000
Le scénario d’une indisponibilité informatique
Une entreprise dépend d’un logiciel pour gérer les commandes. La source de risque est une panne de serveur ; l’événement est l’indisponibilité du logiciel ; les conséquences incluent l’arrêt temporaire de la prise de commandes et des retards de livraison. La vraisemblance est évaluée comme moyenne en raison d’un matériel ancien, tandis que l’impact est élevé compte tenu de la dépendance opérationnelle.
De l’identification des impacts au choix des actions de traitement
Les sauvegardes quotidiennes réduisent partiellement les conséquences, mais l’absence de serveur de secours maintient un risque résiduel élevé. Les actions peuvent inclure le remplacement du matériel, un plan de reprise, des tests de restauration et une procédure de communication clients. La vérification de ces dispositifs peut être intégrée à la préparation d’un
audit interne ISO 14001, dont les principes de collecte de preuves et de suivi des actions sont transposables.
Les erreurs qui réduisent la fiabilité de l’analyse
Se limiter à une matrice de criticité sans analyser les scénarios
Une couleur rouge, orange ou verte ne remplace pas l’analyse des causes et des conséquences. Sans scénario précis, les actions sont souvent vagues, mal ciblées ou impossibles à suivre.
Utiliser des échelles imprécises ou des critères non partagés
Des termes comme « probable » ou « grave » peuvent être interprétés différemment selon les personnes. Des définitions communes, illustrées par des exemples, améliorent la cohérence des évaluations et limitent les biais.
Oublier les parties prenantes, les contrôles réels et la mise à jour des risques
L’analyse doit associer les personnes qui connaissent le terrain, les processus et les impacts. Elle doit aussi être actualisée : un nouveau fournisseur, une évolution réglementaire ou un incident modifie parfois fortement le niveau de risque.
Un registre non révisé ne constitue pas un pilotage des risques.
Faire de l’analyse de risques un outil de décision
L’analyse de risques selon ISO 31000 donne une lecture structurée de l’incertitude : elle relie les objectifs, les scénarios possibles, leurs conséquences et l’efficacité des mesures déjà en place. Sa valeur ne repose pas sur une simple notation, mais sur la capacité à
prioriser les décisions avec des critères cohérents et partagés.
Une démarche utile reste proportionnée au contexte, documentée dans le temps et révisée lorsque les activités, les exigences ou les contrôles évoluent. L’essentiel est d’identifier les risques réellement significatifs, d’évaluer le
risque résiduel et d’attribuer des actions concrètes aux responsables concernés. L’organisation peut ainsi traiter ses priorités sans chercher à éliminer toute incertitude, objectif rarement réaliste.